이 메일이 잘 안보이시나요?
|
| |
|
— CHECK POINT WORKFORCE AI SECURITY
|
안전한 업무용 AI 사용
Workforce AI Security
|
Shadow AI 탐지부터 실시간 DLP, AI 거버넌스까지.
브라우저·데스크톱·코딩 어시스턴트·MCP 전반에서
모든 AI 상호작용을 하나의 플랫폼으로 보호합니다.
|
|
|
|
섀도우 AI 가시화 ㆍ 실시간 DLP & 마스킹 ㆍ Agent·MCP 통제
|
|
POWERED BY
SECURITY ALLIANCE
|
|
|
|
|
|
|
|
|
AI 활용의 새로운 딜레마
|
생성형 AI는 비즈니스 성장의 도구지만
조직은 새로운 위험에 직면하고 있습니다
|
ChatGPT, Claude, Cursor, MCP 에이전트… 직원들은 이미 AI를 사용하고 있습니다.
문제는 “막고 있느냐”가 아니라 “어떻게 안전하게 활용하게 하느냐”입니다.
|
|
🔓 데이터 유출 위험
프롬프트, 파일 업로드, SaaS 연동을 통해 소스코드·PII·자격증명이 외부 AI로 노출될 수 있습니다.
|
|
|
🕵️ Shadow AI 확산
승인되지 않은 AI 앱과 에이전트가 조직 전반에 퍼지고 있으며, 가시성이 없어 통제가 불가능합니다.
|
|
|
⚖️ 규제·컴플라이언스
AI 사용 추적, 투명성 확보, 민감 데이터 통제가 요구되지만 가시성 없이는 충족이 어렵습니다.
|
|
|
🤖 자율 에이전트 위험
MCP 연동 자율 에이전트가 과도한 권한으로 실제 시스템 행동을 취할 수 있으며 감독이 없습니다.
|
|
|
|
|
CISO의 전략적 보안 과제
|
|
보안 리더가 마주한 4가지 핵심 질문
|
|
· 어떤 AI 앱이 승인되었거나 Shadow로 사용되고 있을까요?
|
|
|
· 프롬프트에서 어떤 민감한 데이터가 공유되고 있을까요?
|
|
|
· 생성형 AI는 누가 어떤 용도로 사용하고 있을까요?
|
|
|
· 자율 AI 에이전트와 MCP 활동을 어떻게 보호할 수 있을까요?
|
|
|
|
|
WORKFORCE AI SECURITY
|
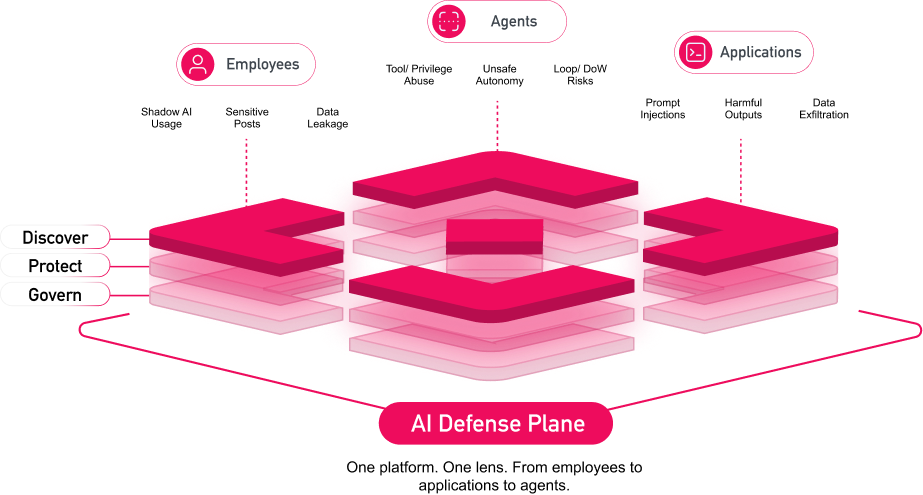
모든 AI 상호작용을 보호하는 하나의 플랫폼
체크포인트 'Workforce AI Security'
|
브라우저, 데스크톱 앱, IDE, 코딩 에이전트, MCP까지
임직원이 사용하는 모든 AI를 탐지·관리·보호합니다.
|
|
|
Discover
사용 중인 모든 AI 탐지
· Shadow AI 자동 식별
· 앱·세션·사용자별 세분화
· 위험 점수 및 트렌드 파악
· MCP 서버 인벤토리
|
|
|
Govern
세분화된 정책 제어
· 승인/비승인 앱 차등 정책
· 사용자·데이터 유형별 룰
· Allow·Ask·Block·Redact
· SaaS 서드파티 연동 정책
|
|
|
Protect
AI 기반 실시간 DLP
· 컨텍스트 민감정보 탐지
· 인라인 Redaction / 마스킹
· 소스코드·PII·Secret 차단
· 에이전트 고위험 행동 차단
|
|
|
|
|
WHY WORKFORCE AI SECURITY
|
기존 보안만으로는
AI 사용을 제대로 통제할 수 없습니다
|
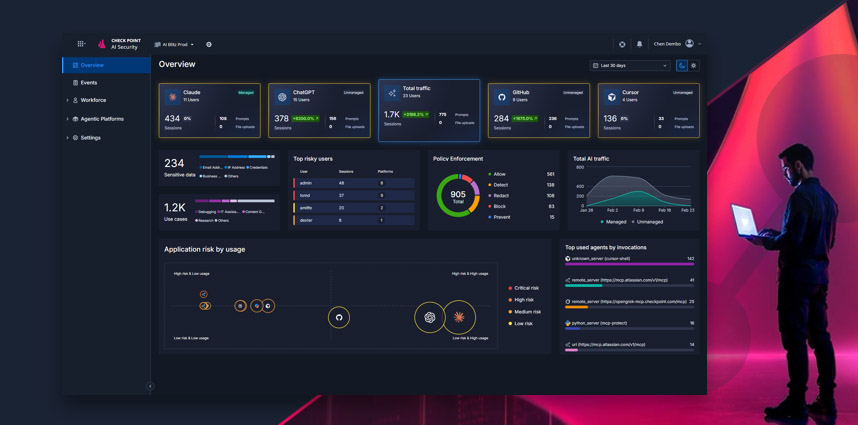
프록시나 CASB만으로는 데스크톱 앱, IDE, 에이전트, MCP 통신을 볼 수 없습니다.
Workforce AI Security는 엔드포인트에서 모든 AI 상호작용을 직접 관찰하고 제어합니다.
|
|
| 구분 |
기존 보안(프록시/CASB) |
Workforce AI Security |
| Shadow AI 탐지 |
제한적 (웹 위주) |
브라우저+데스크톱+에이전트 전체 |
| 프롬프트 DLP |
키워드 기반 제한 |
AI 컨텍스트 인식 + 인라인 Redact |
| 코딩 어시스턴트 |
가시성 거의 없음 |
Cursor, Copilot, Claude 등 완전 지원 |
| MCP / 에이전트 |
탐지·통제 불가 |
호출 로그 + 권한 기반 차단 |
| 배포 복잡도 |
네트워크 설정 필요 |
경량 확장 프로그램, 2분 이내 |
|
|
|
ADOPTION ROADMAP
|
배포부터 가드레일까지
3주 안에 안전하게
|
|
01
배포 및 탐지
2분 이내 원활한 배포. Shadow 툴 포함 모든 AI 앱 탐지. PII·코드·Secret·MCP 데이터 식별
1주차
|
|
02
인사이트를 가드레일로
관리형 vs 비관리형 식별. 고위험 앱 우선 처리. PII·코드·Secret 데이터 보호 가드레일 구축
2주차
|
|
03
가드레일 확장·적용
브라우저·SaaS·데스크톱·IDE·MCP 전반 정책 확장. 편집·차단·확인 요청 조치 적용
3주차
|
|
|
|
KEY BENEFITS
|
생산성을 해치지 않으면서
AI를 안전하게 활용하게 합니다
|
차단만이 답이 아닙니다. 세분화된 정책과 인라인 보호로
직원이 AI를 계속 쓰면서도 민감 정보는 나가지 않게 합니다.
|
|
완전한 가시성
승인·비승인 AI 앱, 에이전트, MCP까지 한눈에
누가·무엇을·어떻게 쓰는지 실시간 파악
|
|
|
정밀한 거버넌스
앱·사용자·데이터별 맞춤형 제어(Allow/Block)
업무의 자율성과 시스템 보안을 동시에 만족
|
|
|
실시간 데이터 보호
AI가 문맥을 이해하고 민감 정보만 골라 마스킹
소스코드·API키·개인정보 유출 차단
|
|
|
에이전트 안전 장치
MCP 호출 모니터링과 과도한 권한 차단
자율 에이전트가 위험한 행동을 하지 않도록
|
|
|
임직원은 이미 AI를 활용하고 있습니다
AI 보안 거버넌스는 준비되셨습니까?
|
Check Point Workforce AI Security로 Shadow AI를 가시화하고
실시간 보호 체계를 구축하는 방법을 확인해 보세요.
|
|
|
|
입력 정보는 상담 및 자료 제공 목적으로만 사용됩니다.
|
|
|
|
|
|
|
| Copyright 2026. BELLINS. All right reserved |